
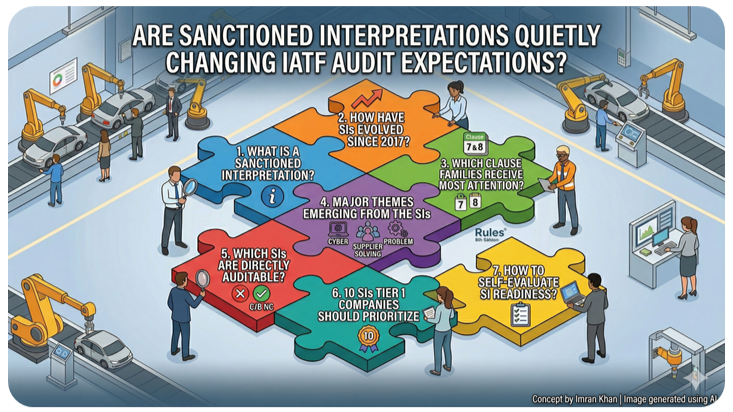
30 утвержденных интерпретаций. Почти половина из них посвящена пунктам 7 и 8. Тем не менее, многие организации по-прежнему проводят аудит только в соответствии с первоначальной формулировкой стандарта.
С момента выхода стандарта IATF 16949:2016 Международная автомобильная целевая группа выпустила 30 утвержденных интерпретаций, которые постепенно изменили порядок внедрения и аудита ряда требований. Многие из этих изменений не являются незначительными уточнениями. Они напрямую затрагивают планирование на случай непредвиденных обстоятельств, кибербезопасность, развитие поставщиков, компетентность аудиторов, временные изменения процессов, планы контроля, решение проблем и даже определение самих автомобильных продуктов.
Интересно, что наибольшая концентрация нормативных актов сосредоточена не вокруг документации или положений политики. Большинство из них связаны с выполнением производственных операций, контролем поставщиков, внутренними аудитами, управлением лабораторией и управлением операционными рисками. Это поднимает важный вопрос для многих организаций: проводят ли они аудит по-прежнему в соответствии с первоначальным текстом стандарта, в то время как органы по сертификации все чаще проводят аудит в соответствии с последними утвержденными интерпретациями?
1. Что такое санкционированное толкование?
«Утвержденная интерпретация не создает новых требований. Она изменяет то, как существующие требования должны пониматься и проверяться».
Утвержденное толкование, обычно называемое SI, — это официальное разъяснение, выпущенное Международной автомобильной целевой группой (IATF) для объяснения того, как предполагается толковать и применять конкретное требование стандарта IATF 16949.
Многие организации до сих пор рассматривают информационные материалы как вспомогательную информацию или необязательное чтение. В действительности же они гораздо важнее.
Информационный релиз (SI) не добавляет новый пункт к стандарту. Однако он изменяет толкование существующего требования. После его публикации это толкование становится подлежащим проверке. Это означает, что организация может по-прежнему следовать первоначальной формулировке стандарта, но если она не приведена в соответствие с последним информационным релизом, она все равно может получить уведомление о несоответствии в ходе аудита.
Почему это важно?
Это одна из главных причин, почему некоторые организации удивляются во время проверок органов по сертификации. Их внутренние процедуры, контрольные списки аудита, анализ видов и последствий отказов (PFMEA), планы контроля, учебные материалы или планы действий в чрезвычайных ситуациях могут по-прежнему основываться на первоначальной формулировке стандарта, в то время как аудитор уже проводит оценку в соответствии с последней утвержденной интерпретацией.
Например, многие организации, возможно, изначально не рассматривали кибератаки как часть своей стратегии:
- Планирование на случай непредвиденных обстоятельств
- Анализ рисков
- Планирование оборудования и производственных мощностей
- Осведомленность и компетентность сотрудников
Однако после выпуска соответствующих директив эти ожидания фактически стали частью объема аудита.
SI против других документов IATF
Важно также понимать, что информационные документы отличаются от других вспомогательных документов IATF.
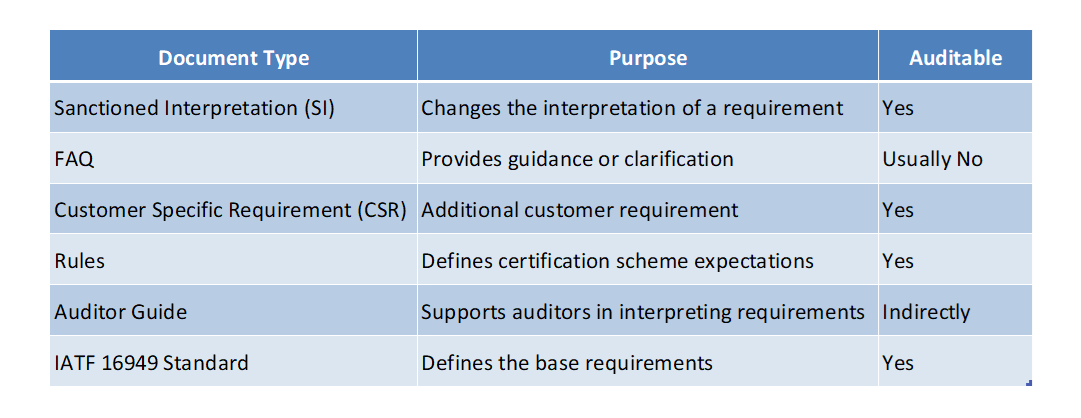
Практический способ взглянуть на это
«Если стандарт указывает организации, что нужно делать, то утвержденная интерпретация часто точно указывает, как, по мнению аудиторов, это должно быть сделано».
Именно поэтому организации, которые лишь ознакомились со стандартом, всё равно могут не соответствовать требованиям аудита.
Во многих случаях реальный разрыв существует не между организацией и стандартом, а между организацией и последней интерпретацией стандарта.
2. Как изменились санкционированные толкования с 2017 года?
Когда стандарт IATF 16949:2016 был впервые представлен, многие организации, аудиторы и органы по сертификации столкнулись с трудностями в последовательном толковании некоторых новых требований.
Это одна из главных причин, почему в 2017 году было зафиксировано наибольшее количество санкционированных толкований.
Количество выпущенных директив по годам
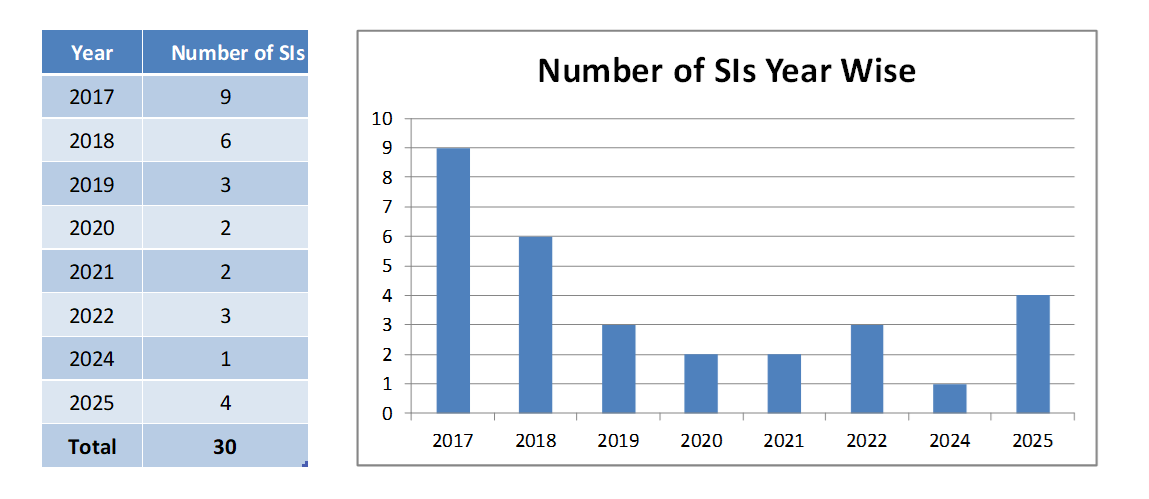
В первые годы большинство нормативных актов были сосредоточены на устранении двусмысленности в первоначальной формулировке стандарта. Многие из них были связаны с ключевыми темами, такими как:
- Безопасность продукции
- Особые характеристики
- Развитие поставщиков
- Временные изменения процесса
- Анализ руководства
- Компетентность в области внутреннего аудита
Однако со временем направленность информационных систем начала меняться.
От разъяснений до управления рисками
«Первые системные интеграторы помогли организациям понять стандарт. Последние системные интеграторы помогают организациям справляться с новыми рисками».
Современные информационные уведомления уже не ограничиваются уточнением формулировок. Они все чаще фокусируются на операционных рисках, непрерывности бизнеса, кибербезопасности, программных продуктах, устойчивости поставщиков и эффективности аудита.
Например:
- В настоящее время кибербезопасность тесно связана с планированием действий в чрезвычайных ситуациях, анализом рисков, планированием оборудования и повышением осведомленности сотрудников.
- Теперь ожидается, что развитие поставщиков будет осуществляться по более структурированной модели поэтапного роста.
- Решение проблем больше не ограничивается локализацией и корректирующими действиями; оно также должно предотвращать повторение подобных случаев.
- Теперь ожидается, что системы управления будут поддерживать высокоавтоматизированные производственные системы.
- В настоящее время в определение автомобильной продукции входят комплектующие, запасные части, восстановленные детали и встроенное программное обеспечение.
Вторая волна начнётся в 2025 году.
Санкционированные интерпретации (SI) 2025 года особенно важны, поскольку отражают изменение подхода IATF.
«Первая волна стандартов SI уточнила сам стандарт. Последняя волна расширяет сферу применения понятия качества в автомобильной промышленности».
Некоторые из последних систем интеграции связаны со следующими факторами:
- Соответствие правилам 6-го издания
- Определения автомобильной продукции
- Дополнительные и послепродажные запчасти
- Встроенное программное обеспечение
- Результаты проектирования
- Уточнение области применения
Это позволяет предположить, что в будущем требования к аудиту могут все больше выходить за рамки традиционного контроля производства и начать охватывать более широкий жизненный цикл автомобильной продукции, включая программное обеспечение, услуги и послепроизводственную деятельность.
3. Каким семейным положениям было уделено наибольшее внимание?
Один из самых простых способов понять, где существуют наибольшие аудиторские риски, — это посмотреть, какие семейства пунктов получили наибольшее количество санкционированных толкований.
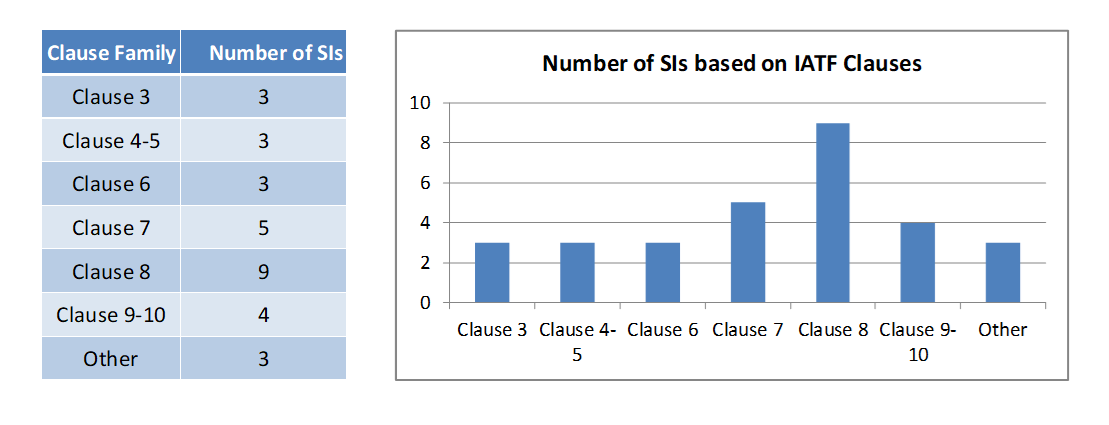
Данные ясно показывают, что наибольшее внимание было уделено пункту 8, за которым следует пункт 7. Вместе пункты 7 и 8 составляют почти половину всех выпущенных на данный момент информационных распоряжений.
«Наибольшие риски при аудите связаны не с нормативными документами, а с их оперативным исполнением».
Почему пункт 8 имеет решающее значение?
Пункт 8 охватывает повседневную операционную деятельность, которая напрямую влияет на соответствие продукции требованиям и удовлетворенность клиентов.
Это включает в себя:
- Управление поставщиками
- Развитие поставщиков
- Особые характеристики
- Временные изменения процесса
- Уступки клиентам
- Планы контроля
- Соответствие продукции и производственных процессов требованиям
- Результаты проектирования
Это области, в которых организации часто испытывают трудности, поскольку они включают в себя множество функций, быстрое принятие решений и строгую дисциплину на производственном участке.
Например:
- Временные изменения в процессе могут быть внесены без согласия клиента.
- У поставщика может быть сертификат ISO 9001, но отсутствовать четкий план развития в соответствии со стандартом IATF 16949.
- План контроля может не отражать фактический контроль на производственном участке.
- Уступка может быть одобрена внутри компании без согласия клиента.
- Особая характеристика может быть указана в PFMEA, но не в инструкциях для оператора.
Почему пункт 7 также важен?
Пункт 7 может показаться не таким функциональным, как пункт 8, но многие из фундаментальных недостатков системы начинаются именно здесь.
Постановления, касающиеся пункта 7, сосредоточены на следующих аспектах:
- Компетентность внутреннего аудитора
- Внешние лабораторные требования
- осведомленность сотрудников
- Планирование оборудования и производственных мощностей
- документация системы менеджмента качества
- осведомленность о кибербезопасности
«Слабые меры контроля в соответствии с пунктом 7 обычно приводят к более серьезным проблемам в соответствии с пунктом 8 в дальнейшем».
Например:
- Неквалифицированный аудитор может не выявить слабые места в плане контроля.
- Некачественное управление внешней лабораторией может повлиять на достоверность калибровки.
- Сотрудники могут не распознать признаки кибератаки или сбоя оборудования.
- Производственное оборудование может быть не защищено от киберугроз.
Что это значит для организаций?
Распределение SI показывает, что организациям следует тратить меньше времени на обсуждение формулировок и больше времени на совершенствование исполнения.
Наиболее вероятными областями, которые могут привести к выявлению нарушений в ходе будущих проверок, являются:
- Контроль поставщика
- эффективность внутреннего аудита
- Управление лабораторией
- Временные изменения
- Решение проблем
- Планы контроля
- Результаты проектирования
- Кибербезопасность
- Компетентность и осведомленность
Короче говоря, наибольший риск в будущем заключается не в неправильном понимании стандарта, а в неспособности последовательно применять его на практике.
4. Какие основные темы выявляются в результатах исследований?
При совместном анализе 30 систем поддержки начинают выявляться несколько четких тем. Эти темы также указывают на то, с какими трудностями многие организации продолжают сталкиваться на этапах внедрения и аудита.
«Эти тревожные сигналы не случайны. Они неизменно указывают на одни и те же слабые места в большинстве систем управления качеством в автомобильной промышленности».
4.1 Управление поставщиками и развитие поставщиков
Системные интеграторы, работающие с поставщиками, продолжают сосредотачиваться на одном общем ожидании: организации должны управлять поставщиками, исходя из рисков, а не только из статуса сертификации.
Соответствующие информационные системы:
- СИ 7
- СИ 8
- SI 19
Эти информационные стандарты разъясняют, что от организаций ожидается следующее:
- Характеристики сквозного управления
- Определить планы развития поставщиков
- Усиливать или ослаблять контроль за поставщиками в зависимости от уровня риска.
- Отслеживайте эффективность работы поставщиков с помощью значимых показателей.
- Постепенно переводите поставщиков с уровня зрелости ISO 9001 на уровень зрелости IATF 16949.
Многие организации по-прежнему слишком сильно полагаются на сертификаты поставщиков и системы оценки, не оценивая реальные риски, связанные с производственными процессами.
«Наличие сертификата не всегда означает наличие у поставщика необходимых навыков».
4.2 Кибербезопасность, анализ рисков и обеспечение непрерывности бизнеса
Кибербезопасность — одна из наиболее важных тем, которые поднимаются в последних информационных сводках.
Соответствующие информационные системы:
- СИ 3
- SI 17
- СИ 18
- СИ 21
- СИ 22
Главный вывод очевиден: кибербезопасность — это уже не только проблема информационных технологий.
Теперь от организаций ожидается, что они будут включать киберугрозы в следующие области:
- Анализ рисков
- Планирование на случай непредвиденных обстоятельств
- Планирование оборудования и производственных мощностей
- осведомленность сотрудников
- тестирование обеспечения непрерывности бизнеса
Например, атака программ-вымогателей, которая останавливает производство, повреждает логистические системы или блокирует связь с клиентами, теперь может напрямую повлиять на соответствие требованиям IATF.
«Кибератака может остановить производство так же легко, как поломка оборудования или пожар».
4.3 Внутренний аудит, компетентность и периодичность аудита
Ряд исследований показывает, что организации по-прежнему испытывают трудности с качеством своих систем внутреннего аудита.
Соответствующие информационные системы:
- СИ 4
- СИ 14
Эти информационные системы подтверждают следующее:
- Разным типам аудиторов требуются разные компетенции.
- Аудиторам процессов необходимы знания процессов, а не только аудиторская подготовка.
- Аудиторам продукции необходимы знания в области измерений и контроля.
- Частота проведения аудитов должна основываться на оценке рисков и эффективности.
- Все процессы по-прежнему должны быть охвачены в рамках трехлетнего цикла.
Многие системы внутреннего аудита по-прежнему слишком много внимания уделяют соблюдению условий договора и недостаточно – рискам, связанным с процессами.
«Внутренний аудит должен не только подтвердить существование процесса, но и убедиться в его эффективности, результативности и контролируемости».
4.4 Решение проблем и предотвращение повторения
Решение проблем по-прежнему остается одной из наиболее распространенных слабых сторон в автомобильных организациях.
Соответствующие информационные материалы:
- СИ 20
Данный информационный документ ясно дает понять, что корректирующие действия не считаются завершенными до тех пор, пока не будут приняты меры по предотвращению повторения проблемы.
Многие организации по-прежнему останавливаются на следующем:
- Сдерживание
- Первопричина
- Корректирующие действия
Но это происходит не всегда:
- Оцените аналогичные процессы
- Обновить PFMEA
- Пересмотрите планы контроля.
- Изменить стандартные рабочие процедуры
- Проверьте, существует ли аналогичный риск в других местах.
«Если та же проблема может возникнуть где-то ещё, значит, её первопричина не была полностью устранена».
4.5 Временные изменения, планы контроля и дисциплина в цехе
В ряде отчетов по системной инспекции указываются недостатки в повседневном управлении производственными процессами.
Соответствующие информационные системы:
- СИ 6
- СИ 9
- СИ 11
- СИ 24
- СИ 25
Эти SI подтверждают необходимость для организаций:
- Правильно выявлять и передавать особые характеристики.
- Сохраняйте утвержденные средства резервного копирования для временных изменений.
- Получите одобрение заказчика на уступки и доработку.
- Следите за тем, чтобы планы контроля соответствовали фактическим мерам контроля процесса.
- Адаптируйте планы управления для высокоавтоматизированных процессов.
Эти проблемы часто приводят к замечаниям аудиторов, поскольку задокументированные меры контроля не соответствуют тому, что фактически происходит на производственном участке.
«Наиболее распространенная проблема заключается не в отсутствии документов, а в том, что документы не отражают реальность».
4.6 Результаты проектирования, встроенное программное обеспечение и определения автомобильной продукции
Последние информационные сводки показывают, что ожидания IATF постепенно выходят за рамки традиционного производства.
Соответствующие информационные системы:
- СИ 15
- СИ 29
- СИ 30
Эти SIs уделяют больше внимания следующим аспектам:
- Встроенное программное обеспечение
- Дополнительные детали
- Запасные части для обслуживания
- Восстановленные детали
- Определения автомобильной продукции
- Результаты проектирования программно-ориентированных продуктов
Это особенно важно для электромобилей, автомобилей повышенной проходимости, систем помощи водителю, подключенных транспортных средств и компонентов с программным обеспечением.
«Качество в автомобильной промышленности больше не ограничивается физическими деталями. Теперь оно включает в себя поведение программного обеспечения, ремонтопригодность и показатели жизненного цикла».
5. Какие утвержденные интерпретации подлежат прямой проверке?
Одно из самых распространенных заблуждений относительно утвержденных толкований заключается в том, что они носят исключительно рекомендательный характер.
Это неправда.
После выпуска информационный документ изменяет толкование первоначального требования. Это означает, что он становится частью критериев аудита.
Проверяемые и непроверяемые системные интеграторы
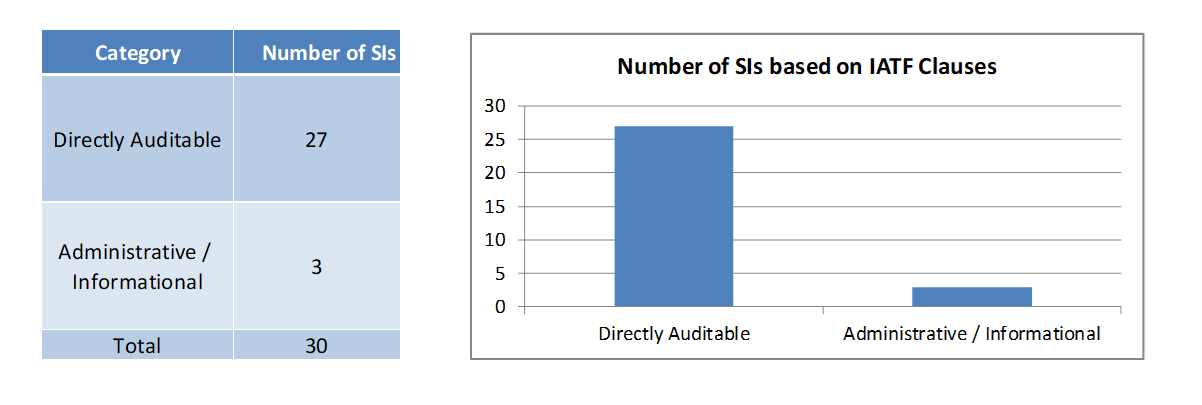
Подавляющее большинство информационных систем напрямую связаны с требованиями, подлежащими аудиту. Лишь небольшое число носит административный или информационный характер, например:
- SI 26 – Уведомление об авторских правах
- SI 27 – Пояснение к предисловию
- SI 28 – Уточнение сферы применения
Все остальные СИ могут напрямую влиять на результаты аудита.
Что делает системный интегратор подлежащим аудиту?
Системная информация становится подлежащей аудиту, когда она изменяется:
- Толкование пункта
- Ожидаемые доказательства
- Необходимый контроль
- Уровень детализации, ожидаемый аудиторами.
- Определение конформизма
Например:
- В соответствии с SI 3 кибератаки включены в перечень ожидаемых мер по планированию действий в чрезвычайных ситуациях.
- SI 4 меняет требования к компетентности аудиторов.
- SI 8 меняет ожидания в отношении развития поставщиков.
- SI 11 меняет ожидания в отношении временных средств управления технологическими процессами.
- SI 20 меняет представления о предотвращении рецидивов.
- Стандарт SI 30 расширяет ожидания в отношении результатов проектирования.
«Многие организации по-прежнему считают, что соответствуют требованиям, поскольку их формулировки соответствуют первоначальному тексту пункта. Однако аудиторы все чаще проводят оценку на основе последней интерпретации этой формулировки».
Почему это создает аудиторский риск
Именно здесь многие организации попадают в ловушку во время надзорных или повторных сертификационных проверок. Их процедуры, формы, внутренние контрольные списки аудита и учебные материалы могут по-прежнему отражать первоначальную версию пункта, в то время как аудитор уже ищет доказательства, противоречащие данному пункту.
Типичные примеры включают:
- В планы действий в чрезвычайных ситуациях не включены риски киберпреступлений.
- Отсутствуют доказательства технической компетентности внутреннего аудитора.
- Нет плана развития поставщиков.
- Отсутствие периодичности аудита, основанного на оценке рисков.
- Не обнаружено никаких средств контроля процесса резервного копирования.
- Нет доказательств предотвращения рецидива после проведения корректирующих мероприятий.
- Отсутствует связь между высокоавтоматизированными средствами управления и планами управления.
«Часто разрыв возникает не между организацией и стандартом, а между организацией и последней утвержденной интерпретацией».
Именно поэтому организациям следует не только отслеживать новые системные нововведения, но и систематически анализировать, как каждое из них влияет на их процедуры, формы, контрольные списки аудита, анализ видов и последствий отказов, планы контроля и системы обучения.
6. Какие 10 санкционированных интерпретаций (SI) следует в первую очередь учитывать поставщикам Tier 1?
Не все утвержденные толкования несут одинаковый уровень операционного риска.
Некоторые из них носят скорее административный характер, в то время как другие могут напрямую влиять на эффективность работы поставщиков, непрерывность производства, удовлетворенность клиентов или результаты сертификации.
Для поставщиков Tier 1 следующие 10 санкционированных интерпретаций (SI), вероятно, будут иметь наибольшее значение.
«Наиболее важными являются те СИ, которые влияют на несколько функций одновременно».
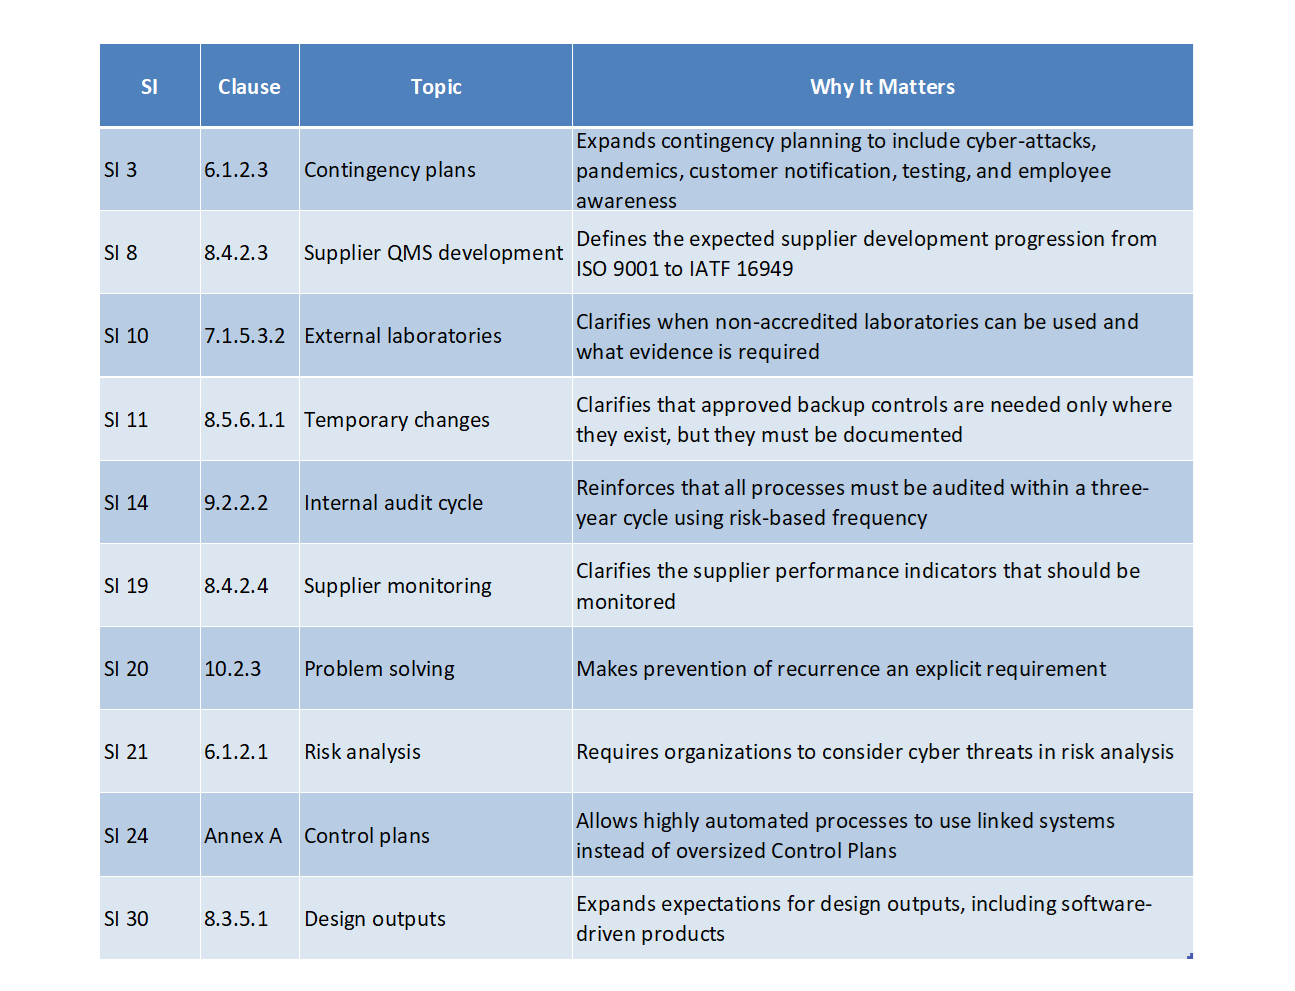
Почему эти показатели важнее других
Эти системные инспекции следует рассматривать в приоритетном порядке, поскольку они затрагивают одновременно несколько отделов, в том числе:
- Качество
- Производство
- Качество поставщика
- Инженерное дело
- Обслуживание
- ЭТО
- Покупка
- Внутренний аудит
- Управление программами
Например:
- SI 3 затрагивает отделы качества, ИТ, технического обслуживания, управления персоналом, производства и цепочки поставок.
- SI 8 затрагивает команды, занимающиеся качеством поставщиков, закупками, снабжением и развитием поставщиков.
- SI 20 влияет на качество, производство, жалобы клиентов, гарантийное обслуживание и проектирование.
- Постановление SI 30 затрагивает инженерные, программные, проектные, тестовые и сервисные команды.
Типичные пробелы в аудите, связанные с этими системными инспекциями.
Во многих организациях по-прежнему наблюдаются повторяющиеся пробелы в этих областях:
- Планы действий в чрезвычайных ситуациях не предусматривают кибератак.
- Планы развития поставщиков не основаны на оценке рисков.
- Использование неаккредитованных лабораторий осуществляется без документального обоснования.
- Временные изменения в процедуре не утверждаются официально.
- Периодичность внутренних аудитов фиксирована и не зависит от уровня риска.
- Корректирующие действия ограничиваются локализацией проблемы и устранением первопричины.
- Планы контроля не отражают фактическое автоматизированное управление.
- Результаты проектирования встроенного программного обеспечения являются неполными.
«Многие организации понимают важность этих тем. Проблема в том, что они часто затрагивают множество функций, поэтому ни один ответственный сотрудник не видит полной картины».
По этой причине эти 10 показателей эффективности часто являются лучшей отправной точкой для любой внутренней оценки готовности или анализа пробелов.
7. Как организации могут самостоятельно оценить свою готовность к внедрению систем интеграции?
Понимание утвержденных интерпретаций — это лишь первый шаг.
Более сложная задача заключается в определении того, были ли они фактически внедрены в организации.
Многие компании считают, что они соответствуют требованиям, поскольку соответствующий пункт содержится в процедуре или контрольном списке. Однако реальный вопрос заключается в том, насколько ожидания в отношении соблюдения требований реализованы на практике.
«Наличие процедуры не всегда означает, что требование выполнено».
Практическим способом оценки готовности является проведение целенаправленного внутреннего аудита на основе системной интеграции.
Этот тип аудита отличается от обычного постатейного аудита. Вместо проверки только наличия пункта, аудитор конкретно проверяет, была ли реализована последняя утвержденная интерпретация.
Почему контрольный список для внутреннего аудита на основе системной интеграции полезен
Многие организации уже используют внутренние контрольные списки для аудита, основанные на первоначальной формулировке стандарта IATF 16949.
Проблема в том, что эти контрольные списки часто не обновляются при выпуске нового информационного сообщения.
Как результат:
- Риски кибербезопасности могут не проверяться в ходе аудита планов действий в чрезвычайных ситуациях.
- Компетентность внутреннего аудитора может оцениваться недостаточно подробно.
- Оценка развития поставщиков по-прежнему может проводиться только на основе статуса сертификации.
- Временные изменения в процессе могут быть рассмотрены без проверки средств резервного копирования.
- Решение проблем может быть сосредоточено только на локализации и корректирующих действиях.
- Планы контроля можно просматривать без проверки MES или автоматизированных средств контроля.
«Если контрольный список устарел, то и аудит тоже устареет».
Пример контрольного списка для аудита SI
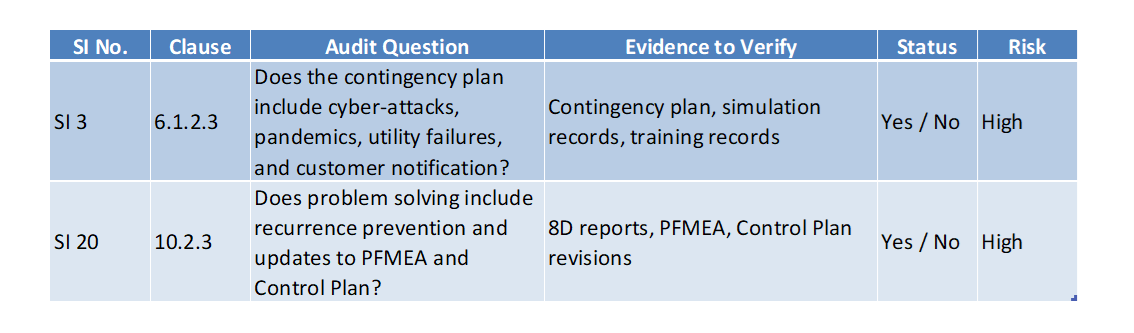
Что будет включать в себя полный контрольный список?
Полный контрольный список самооценки SI охватывает все подлежащие аудиту SI и включает такие темы, как:
- Планы на случай непредвиденных обстоятельств
- Кибербезопасность
- Развитие поставщиков
- мониторинг поставщиков
- Компетентность внутреннего аудитора
- Внешние лаборатории
- Временные изменения
- Уступки и переделка
- Планы управления
- Решение проблем
- Результаты проектирования
- Встроенное программное обеспечение
- Определения автомобильной продукции
Полный контрольный список также будет включать:
- Вопросы аудита
- Ожидаемые доказательства
- Рейтинг риска
- Выявление пробелов
- Отслеживание действий
- Ответственная функция
- Целевая дата
«Многие организации знакомы с этим пунктом. Гораздо меньше знают, как проверить утвержденную интерпретацию, лежащую в его основе».
Доступность полного контрольного списка
Полный контрольный список самооценки SI, охватывающий все подлежащие аудиту SI, будет предоставлен исключительно контактам первого уровня.
Цель данного документа – помочь организациям провести практическую проверку готовности перед следующим внутренним аудитом, аудитом со стороны клиентов, надзорным аудитом или аудитом по повторной сертификации.
«Иногда самый простой способ повысить готовность к аудиту — это задавать более качественные вопросы».
Заключение
Утвержденные толкования больше не являются незначительными уточнениями, остающимися на заднем плане стандарта IATF 16949. Они активно влияют на то, как организации проходят аудит, и как органы по сертификации интерпретируют требования к соблюдению нормативных требований.
Тенденция также очевидна. Первые стандартные инспекции были сосредоточены в основном на уточнении формулировок стандарта. В более поздних стандартах основное внимание уделяется операционным рискам, кибербезопасности, устойчивости поставщиков, программно-ориентированным продуктам, непрерывности бизнеса и эффективности аудита.
«В будущем аудиторский риск будет заключаться не только в несоблюдении условий пункта. Он будет связан с несоблюдением последней интерпретации этого пункта».
Организации, которые продолжают полагаться только на первоначальную формулировку стандарта, могут постепенно отстать от современных требований аудита. С другой стороны, организации, которые активно пересматривают стандарты аудита, обновляют свои внутренние контрольные списки аудита, пересматривают свои процедуры и повышают осведомленность между подразделениями, будут гораздо лучше подготовлены к:
- Внутренние аудиты
- Аудиты клиентов
- Аудиты надзора
- Аудиты по повторной сертификации
- Аудиты поставщиков
Во многих случаях разница между положительным результатом аудита и серьезным несоответствием заключается не в самом пункте, а в том, поняла ли организация и внедрила ли последнюю утвержденную интерпретацию.
«Организации, которые рассматривают системные инспекции как сигналы раннего предупреждения, как правило, смогут предотвратить будущие нарушения, выявляемые в ходе аудита».
Какая из утвержденных интерпретаций создала наибольшие проблемы в вашей организации?