
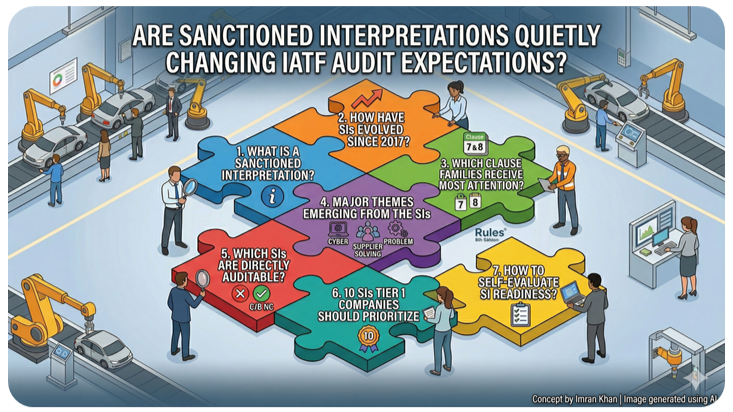
30 Sanctioned Interpretations. Fast die Hälfte konzentriert sich auf Abschnitt 7 und Abschnitt 8. Dennoch auditieren viele Organisationen weiterhin nur anhand des ursprünglichen Normwortlauts.
Seit der Veröffentlichung von IATF 16949:2016 hat die International Automotive Task Force 30 Sanctioned Interpretations herausgegeben, die schrittweise verändert haben, wie verschiedene Anforderungen umzusetzen und zu auditieren sind. Viele dieser Änderungen sind keine geringfügigen Klarstellungen. Sie wirken sich unmittelbar auf Notfallplanung, Cybersecurity, Lieferantenentwicklung, Auditorenkompetenz, vorübergehende Prozessänderungen, Produktionslenkungspläne, Problemlösung und sogar auf die Definition von Automobilprodukten selbst aus.
Interessant ist, dass sich die meisten SIs nicht auf Dokumentation oder Abschnitte zu Unternehmensgrundsätzen konzentrieren. Die Mehrzahl betrifft die Umsetzung in der Fertigung, Lieferantensteuerung, interne Audits, Labormanagement und operatives Risikomanagement. Daraus ergibt sich für viele Organisationen eine wichtige Frage: Auditieren sie noch anhand des ursprünglichen Normtextes, während Zertifizierungsstellen zunehmend anhand der neuesten Sanctioned Interpretations auditieren?
1. Was ist eine Sanctioned Interpretation?
„Eine Sanctioned Interpretation schafft keine neue Anforderung. Sie verändert, wie eine bestehende Anforderung verstanden und auditiert werden soll.“
Eine Sanctioned Interpretation, meist als SI bezeichnet, ist eine offizielle Klarstellung der International Automotive Task Force. Sie erläutert, wie eine bestimmte Anforderung der IATF 16949 auszulegen und umzusetzen ist.
Viele Organisationen behandeln SIs noch immer als ergänzende Informationen oder freiwillige Lektüre. Tatsächlich sind sie wesentlich wichtiger.
Eine SI fügt der Norm keinen neuen Abschnitt hinzu. Sie verändert jedoch die Auslegung einer bestehenden Anforderung. Nach ihrer Veröffentlichung wird diese Auslegung auditierbar. Eine Organisation kann also weiterhin dem ursprünglichen Wortlaut der Norm folgen und dennoch bei einem Audit eine Nichtkonformität erhalten, wenn sie sich nicht an die aktuelle SI angepasst hat.
Warum ist das wichtig?
Dies ist einer der Hauptgründe, warum manche Organisationen bei Audits durch Zertifizierungsstellen überrascht werden. Ihre internen Verfahren, Auditchecklisten, PFMEAs, Produktionslenkungspläne, Schulungsunterlagen oder Notfallpläne beruhen möglicherweise noch auf dem ursprünglichen Wortlaut der Norm, während der Auditor bereits anhand der neuesten Sanctioned Interpretation bewertet.
Viele Organisationen haben Cyberangriffe beispielsweise ursprünglich möglicherweise nicht als Bestandteil folgender Bereiche betrachtet:
- Notfallplanung
- Risikoanalyse
- Werk- und Anlagenplanung
- Bewusstsein und Kompetenz der Beschäftigten
Nach Veröffentlichung der betreffenden SIs wurden diese Erwartungen jedoch faktisch Teil des Auditumfangs.
SI im Vergleich zu anderen IATF-Dokumenten
Wichtig ist außerdem zu verstehen, dass sich SIs von anderen unterstützenden IATF-Dokumenten unterscheiden.
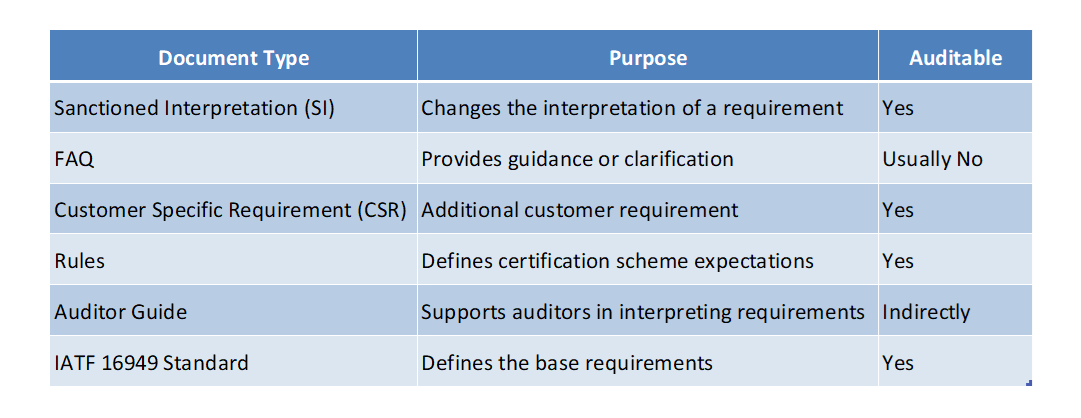
Eine praktische Betrachtungsweise
„Wenn die Norm einer Organisation sagt, was sie tun muss, erklärt eine Sanctioned Interpretation häufig genau, wie Auditoren die Umsetzung erwarten.“
Deshalb können Organisationen, die nur die Norm lesen, dennoch hinter den Auditerwartungen zurückbleiben.
In vielen Fällen liegt die eigentliche Lücke nicht zwischen der Organisation und der Norm. Sie liegt zwischen der Organisation und der aktuellen Auslegung der Norm.
2. Wie haben sich Sanctioned Interpretations seit 2017 entwickelt?
Als IATF 16949:2016 erstmals eingeführt wurde, hatten viele Organisationen, Auditoren und Zertifizierungsstellen Schwierigkeiten, einige der neuen Anforderungen einheitlich auszulegen.
Dies ist einer der Hauptgründe, warum 2017 die meisten Sanctioned Interpretations veröffentlicht wurden.
Anzahl der veröffentlichten SIs nach Jahr
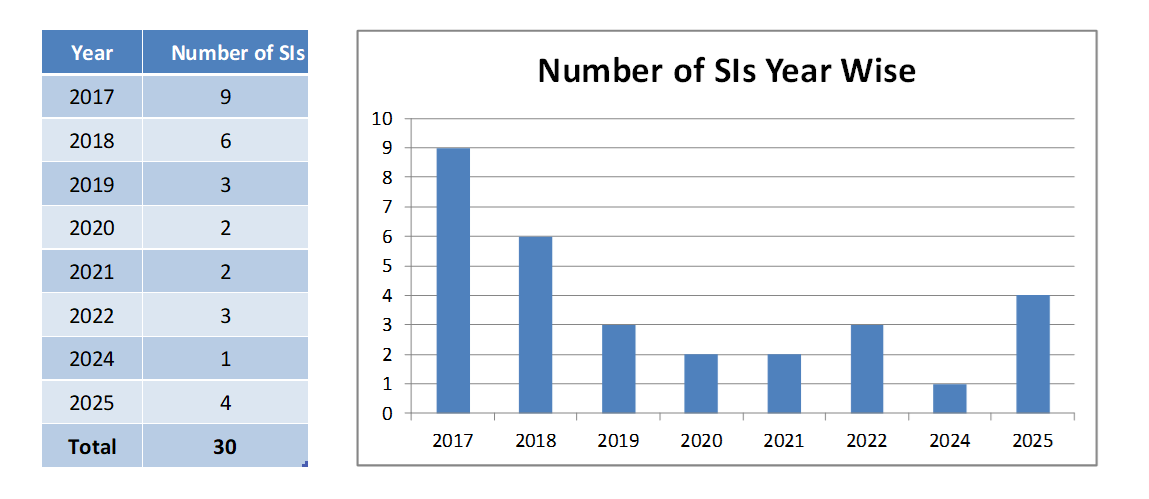
In den ersten Jahren konzentrierten sich die meisten SIs darauf, Mehrdeutigkeiten im ursprünglichen Normwortlaut zu beseitigen. Viele davon betrafen Kernthemen wie:
- Produktsicherheit
- Besondere Merkmale
- Lieferantenentwicklung
- Vorübergehende Prozessänderungen
- Managementbewertung
- Kompetenz für interne Audits
Mit der Zeit begann sich der Schwerpunkt der SIs jedoch zu verändern.
Von der Klarstellung zum Risikomanagement
„Die frühen SIs halfen Organisationen, die Norm zu verstehen. Die neueren SIs helfen Organisationen, neue Risiken zu bewältigen.“
Neuere SIs beschränken sich nicht mehr auf Klarstellungen des Wortlauts. Sie konzentrieren sich zunehmend auf betriebliche Risiken, Betriebskontinuität, Cybersicherheit, softwaregesteuerte Produkte, Lieferantenresilienz und Auditwirksamkeit.
Zum Beispiel:
- Cybersicherheit ist inzwischen mit Notfallplanung, Risikoanalyse, Anlagenplanung und dem Bewusstsein der Beschäftigten verknüpft
- Von der Lieferantenentwicklung wird nun ein stärker strukturiertes Stufenmodell erwartet
- Problemlösung beschränkt sich nicht mehr auf Eindämmungs- und Korrekturmaßnahmen; sie muss auch ein erneutes Auftreten verhindern
- Von Produktionslenkungsplänen wird nun erwartet, dass sie hochautomatisierte Fertigungssysteme unterstützen
- Die Definitionen automobiler Produkte umfassen nun Zubehörteile, Serviceteile, wiederaufbereitete Teile und eingebettete Software
Eine zweite Welle begann 2025
Die SIs von 2025 sind besonders wichtig, weil sie einen neuen Wandel im Denken der IATF erkennen lassen.
„Die erste Welle der SIs präzisierte die Norm. Die jüngste Welle erweitert den Umfang dessen, was Qualität in der Automobilindustrie bedeutet.“
Mehrere der neuesten SIs beziehen sich auf:
- Abstimmung auf die Rules 6th Edition
- Definitionen von Automobilprodukten
- Zubehör- und Aftermarket-Teile
- Eingebettete Software
- Entwicklungsergebnisse
- Klärung des Anwendungsbereichs
Dies deutet darauf hin, dass künftige Auditerwartungen zunehmend über traditionelle Fertigungskontrollen hinausgehen und den erweiterten Lebenszyklus von Automobilprodukten einschließlich Software, Dienstleistungen und Aktivitäten nach der Produktion abdecken könnten.
3. Welche Gruppen von Normabschnitten haben die meiste Aufmerksamkeit erhalten?
Eine der einfachsten Möglichkeiten, die größten Auditrisiken zu erkennen, besteht darin zu prüfen, zu welchen Gruppen von Normabschnitten die meisten Sanctioned Interpretations veröffentlicht wurden.
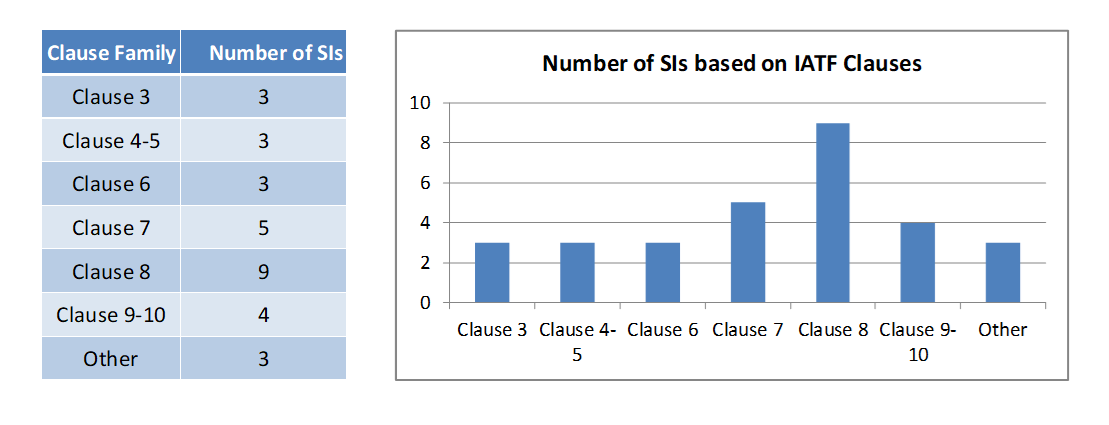
Die Daten zeigen deutlich, dass Abschnitt 8 die größte Aufmerksamkeit erhalten hat, gefolgt von Abschnitt 7. Zusammen entfallen auf Abschnitt 7 und Abschnitt 8 fast die Hälfte aller bisher veröffentlichten SIs.
„Die größten Auditrisiken liegen nicht in Grundsatzdokumenten, sondern in der operativen Umsetzung.“
Warum dominiert Abschnitt 8?
Abschnitt 8 umfasst die täglichen betrieblichen Aktivitäten, die Produktkonformität und Kundenzufriedenheit unmittelbar beeinflussen.
Dazu gehören:
- Lieferantenmanagement
- Lieferantenentwicklung
- Besondere Merkmale
- Vorübergehende Prozessänderungen
- Kundensonderfreigaben
- Produktionslenkungspläne
- Produkt- und Prozesskonformität
- Entwicklungsergebnisse
Dies sind Bereiche, in denen Organisationen häufig Schwierigkeiten haben, weil mehrere Funktionen, schnelle Entscheidungen und eine konsequente Disziplin in der Fertigung erforderlich sind.
Zum Beispiel:
- Eine vorübergehende Prozessänderung könnte ohne Kundenfreigabe umgesetzt werden
- Ein Lieferant kann nach ISO 9001 zertifiziert sein, ohne einen klaren Entwicklungsplan zur IATF 16949 zu haben
- Ein Produktionslenkungsplan bildet möglicherweise die tatsächlichen Maßnahmen in der Fertigung nicht ab
- Eine Sonderfreigabe kann intern ohne Genehmigung des Kunden erteilt werden
- Ein besonderes Merkmal kann in der PFMEA aufgeführt sein, aber in den Bedieneranweisungen fehlen
Warum ist Abschnitt 7 ebenfalls wichtig?
Abschnitt 7 mag weniger betriebsnah erscheinen als Abschnitt 8, doch viele grundlegende Systemschwächen haben hier ihren Ursprung.
SIs zu Abschnitt 7 konzentrieren sich auf:
- Kompetenz interner Auditoren
- Anforderungen an externe Labore
- Bewusstsein der Beschäftigten
- Werk- und Anlagenplanung
- QMS-Dokumentation
- Bewusstsein für Cybersecurity
„Schwache Maßnahmen nach Abschnitt 7 werden später häufig zu größeren Problemen in Abschnitt 8.“
Zum Beispiel:
- Ein nicht qualifizierter Auditor erkennt möglicherweise einen unzureichenden Produktionslenkungsplan nicht
- Ein schlecht gesteuertes externes Labor kann die Glaubwürdigkeit der Kalibrierung beeinträchtigen
- Mitarbeitende erkennen möglicherweise keine Anzeichen eines Cyberangriffs oder eines Anlagenausfalls
- Fertigungseinrichtungen sind möglicherweise nicht gegen Cyberbedrohungen geschützt
Was bedeutet dies für Organisationen?
Die Verteilung der SIs zeigt, dass Organisationen weniger Zeit mit Debatten über Formulierungen verbringen und stärker an der Umsetzung arbeiten sollten.
In den folgenden Bereichen sind künftige Auditfeststellungen am wahrscheinlichsten:
- Lieferantenkontrollen
- Wirksamkeit interner Audits
- Labormanagement
- Vorübergehende Änderungen
- Problemlösung
- Produktionslenkungspläne
- Entwicklungsergebnisse
- Cybersecurity
- Kompetenz und Bewusstsein
Kurz gesagt besteht das größte künftige Risiko nicht darin, die Norm falsch zu verstehen. Es besteht darin, sie in der Fertigung nicht konsequent umzusetzen.
4. Welche wesentlichen Themen zeichnen sich in den SIs ab?
Betrachtet man die 30 SIs gemeinsam, zeichnen sich einige klare Themen ab. Diese Themen zeigen auch, wo viele Organisationen bei der Umsetzung und in Audits weiterhin Schwierigkeiten haben.
„Die SIs sind nicht zufällig. Sie weisen immer wieder auf dieselben Schwachstellen in den meisten automobilen Qualitätsmanagementsystemen hin.“
4.1 Lieferantenmanagement und Lieferantenentwicklung
Lieferantenbezogene SIs konzentrieren sich weiterhin auf eine gemeinsame Erwartung: Organisationen müssen Lieferanten risikobasiert steuern, nicht nur anhand ihres Zertifizierungsstatus.
Relevante SIs:
- SI 7
- SI 8
- SI 19
Diese SIs stellen klar, dass von Organisationen erwartet wird:
- Durchgereichte Merkmale beherrschen
- Entwicklungspläne für Lieferanten festlegen
- Verschärfen oder reduzieren Sie Lieferantenkontrollen risikobasiert
- Die Lieferantenleistung mit aussagekräftigen Kennzahlen überwachen
- Lieferanten schrittweise von ISO 9001 zu einem Reifegrad gemäß IATF 16949 entwickeln
Viele Organisationen verlassen sich noch immer zu stark auf Lieferantenzertifikate und Bewertungsübersichten, ohne die tatsächlichen Prozessrisiken zu bewerten.
„Ein Lieferant mit Zertifikat ist nicht immer ein fähiger Lieferant.“
4.2 Cybersicherheit, Risikoanalyse und Betriebskontinuität
Cybersicherheit ist eines der stärksten Themen, die sich in den neueren SIs abzeichnen.
Relevante SIs:
- SI 3
- SI 17
- SI 18
- SI 21
- SI 22
Die zentrale Botschaft ist klar: Cybersicherheit ist nicht länger nur ein IT-Thema.
Von Organisationen wird nun erwartet, Cyberbedrohungen in folgende Bereiche einzubeziehen:
- Risikoanalyse
- Notfallplanung
- Anlagen- und Werkplanung
- Bewusstsein der Beschäftigten
- Tests zur Aufrechterhaltung des Geschäftsbetriebs
Beispielsweise kann ein Ransomware-Angriff, der die Produktion stoppt, Logistiksysteme beschädigt oder die Kundenkommunikation blockiert, heute unmittelbar die Konformität mit IATF-Anforderungen beeinträchtigen.
„Ein Cyberangriff kann die Produktion genauso leicht zum Stillstand bringen wie ein Maschinenausfall oder ein Brand.“
4.3 Interne Audits, Kompetenz und Audithäufigkeit
Mehrere SIs zeigen, dass Organisationen weiterhin Schwierigkeiten mit der Qualität ihrer internen Auditsysteme haben.
Relevante SIs:
- SI 4
- SI 14
Diese SIs verdeutlichen, dass:
- Unterschiedliche Auditorenarten benötigen unterschiedliche Kompetenzen
- Prozessauditoren brauchen Prozesswissen, nicht nur eine Auditschulung
- Produktauditoren benötigen Mess- und Prüfkenntnisse
- Audithäufigkeiten sollten auf Risiken und Leistung basieren
- Alle Prozesse müssen weiterhin innerhalb eines Dreijahreszyklus abgedeckt werden
Viele interne Auditsysteme konzentrieren sich noch immer zu stark auf die Erfüllung von Normabschnitten und zu wenig auf Prozessrisiken.
„Ein internes Audit sollte nicht nur bestätigen, dass ein Prozess vorhanden ist. Es sollte bestätigen, dass der Prozess fähig, wirksam und beherrscht ist.“
4.4 Problemlösung und Vermeidung des Wiederauftretens
Problemlösung ist weiterhin einer der häufigsten Schwachpunkte in Organisationen der Automobilindustrie.
Relevante SI:
- SI 20
Diese SI macht deutlich, dass eine Korrekturmaßnahme erst abgeschlossen ist, wenn die Verhinderung des erneuten Auftretens berücksichtigt wurde.
Viele Organisationen bleiben weiterhin stehen bei:
- Eindämmung
- Grundursache
- Korrekturmaßnahme
Aber sie führen nicht immer Folgendes durch:
- Ähnliche Prozesse bewerten
- PFMEA aktualisieren
- Produktionslenkungspläne überarbeiten
- Standardisierte Arbeit anpassen
- Prüfen Sie, ob dasselbe Risiko auch an anderer Stelle besteht
„Wenn dasselbe Problem an anderer Stelle auftreten kann, wurde die Ursache nicht vollständig behandelt.“
4.5 Vorübergehende Änderungen, Produktionslenkungspläne und Disziplin in der Fertigung
Mehrere SIs zeigen Schwachstellen in den täglichen Kontrollen der Fertigung auf.
Relevante SIs:
- SI 6
- SI 9
- SI 11
- SI 24
- SI 25
Diese SIs unterstreichen, dass Organisationen Folgendes tun müssen:
- Besondere Merkmale korrekt identifizieren und weitergeben
- Genehmigte Ersatzmaßnahmen für vorübergehende Änderungen aufrechterhalten
- Kundenfreigaben für Sonderfreigaben und Nacharbeit einholen
- Halten Sie Produktionslenkungspläne mit den tatsächlichen Prozessmaßnahmen in Einklang
- Produktionslenkungspläne an hochautomatisierte Prozesse anpassen
Diese Themen führen häufig zu Auditfeststellungen, weil die dokumentierten Kontrollen nicht mit dem tatsächlichen Geschehen in der Fertigung übereinstimmen.
„Die häufigste Lücke ist nicht fehlende Dokumentation. Es ist eine Dokumentation, die die Realität nicht widerspiegelt.“
4.6 Entwicklungsergebnisse, eingebettete Software und Definitionen von Automobilprodukten
Die neuesten SIs zeigen, dass sich die Erwartungen der IATF schrittweise über die traditionelle Fertigung hinaus erweitern.
Relevante SIs:
- SI 15
- SI 29
- SI 30
Diese SIs legen einen stärkeren Schwerpunkt auf:
- Eingebettete Software
- Zubehörteile
- Serviceteile
- Wiederaufbereitete Teile
- Definitionen von Automobilprodukten
- Entwicklungsergebnisse für softwaregesteuerte Produkte
Dies ist besonders wichtig für Elektrofahrzeuge, SDVs, ADAS-Systeme, vernetzte Fahrzeuge und softwaregestützte Komponenten.
„Qualität in der Automobilindustrie beschränkt sich nicht mehr auf physische Teile. Sie umfasst heute auch Softwareverhalten, Instandhaltbarkeit und die Leistung über den Lebenszyklus.“
5. Welche Sanctioned Interpretations sind unmittelbar auditierbar?
Eines der größten Missverständnisse über Sanctioned Interpretations besteht darin, dass sie lediglich empfehlenden Charakter hätten.
Das stimmt nicht.
Nach ihrer Veröffentlichung verändert eine SI die Auslegung der ursprünglichen Anforderung. Damit wird sie Teil der Auditkriterien.
Auditierbare und nicht auditierbare SIs
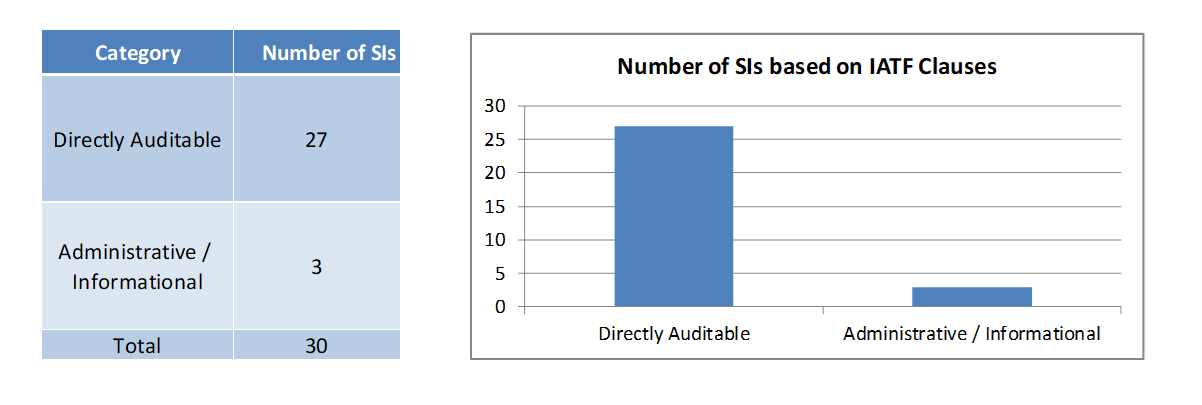
Die überwiegende Mehrheit der SIs ist unmittelbar mit auditierbaren Anforderungen verknüpft. Nur wenige sind administrativer oder informativer Art, beispielsweise:
- SI 26 – Urheberrechtshinweis
- SI 27 – Klarstellung des Vorworts
- SI 28 – Klarstellung des Anwendungsbereichs
Alle anderen SIs können Auditfeststellungen unmittelbar beeinflussen.
Was macht eine SI auditierbar?
Eine SI wird auditierbar, wenn sie Folgendes verändert:
- Die Auslegung eines Normabschnitts
- Die erwarteten Nachweise
- Die erforderlichen Maßnahmen
- Der von Auditoren erwartete Detaillierungsgrad
- Die Definition von Konformität
Zum Beispiel:
- SI 3 nimmt Cyberangriffe in die Erwartungen an die Notfallplanung auf
- SI 4 verändert die Erwartungen an die Auditorenkompetenz
- SI 8 verändert die Erwartungen an die Lieferantenentwicklung
- SI 11 verändert die Erwartungen an vorübergehende Prozesslenkungsmaßnahmen
- SI 20 verändert die Erwartungen an die Verhinderung des Wiederauftretens
- SI 30 erweitert die Erwartungen an Entwicklungsergebnisse
„Viele Organisationen glauben noch immer, konform zu sein, weil sie den ursprünglichen Wortlaut eines Abschnitts erfüllen. Auditoren bewerten jedoch zunehmend anhand der neuesten Interpretation dieses Wortlauts.“
Warum dadurch ein Auditrisiko entsteht
Genau hier geraten viele Organisationen bei Überwachungs- oder Rezertifizierungsaudits in Schwierigkeiten. Ihre Verfahren, Formulare, internen Auditchecklisten und Schulungsunterlagen spiegeln möglicherweise noch die ursprüngliche Fassung des Abschnitts wider, während der Auditor bereits Nachweise zur SI erwartet.
Typische Beispiele sind:
- Kein Cyberrisiko in den Notfallplänen berücksichtigt
- Keine Nachweise zur technischen Kompetenz interner Auditoren
- Kein Entwicklungsplan für den Lieferanten vorhanden
- Keine risikobasierte Audithäufigkeit
- Keine Ersatzmaßnahmen zur Prozesslenkung festgelegt
- Kein Nachweis zur Verhinderung eines erneuten Auftretens nach einer Korrekturmaßnahme
- Keine Verknüpfung zwischen hochautomatisierten Maßnahmen und Produktionslenkungsplänen
„Die Lücke besteht oft nicht zwischen der Organisation und der Norm. Sie besteht zwischen der Organisation und der neuesten Sanctioned Interpretation.“
Deshalb sollten Organisationen neue SIs nicht nur verfolgen, sondern auch systematisch prüfen, wie sich jede SI auf ihre Verfahren, Formulare, Auditchecklisten, PFMEAs, Produktionslenkungspläne und Schulungssysteme auswirkt.
6. Welche 10 SIs sollten Tier-1-Unternehmen zuerst priorisieren?
Nicht alle Sanctioned Interpretations sind mit dem gleichen operativen Risiko verbunden.
Einige sind eher administrativer Natur, andere können Lieferantenleistung, Produktionskontinuität, Kundenzufriedenheit oder Zertifizierungsergebnisse unmittelbar beeinflussen.
Für Tier-1-Unternehmen dürften die folgenden 10 SIs die größten Auswirkungen haben.
„Die wichtigsten SIs sind meist diejenigen, die mehrere Funktionen gleichzeitig betreffen.“
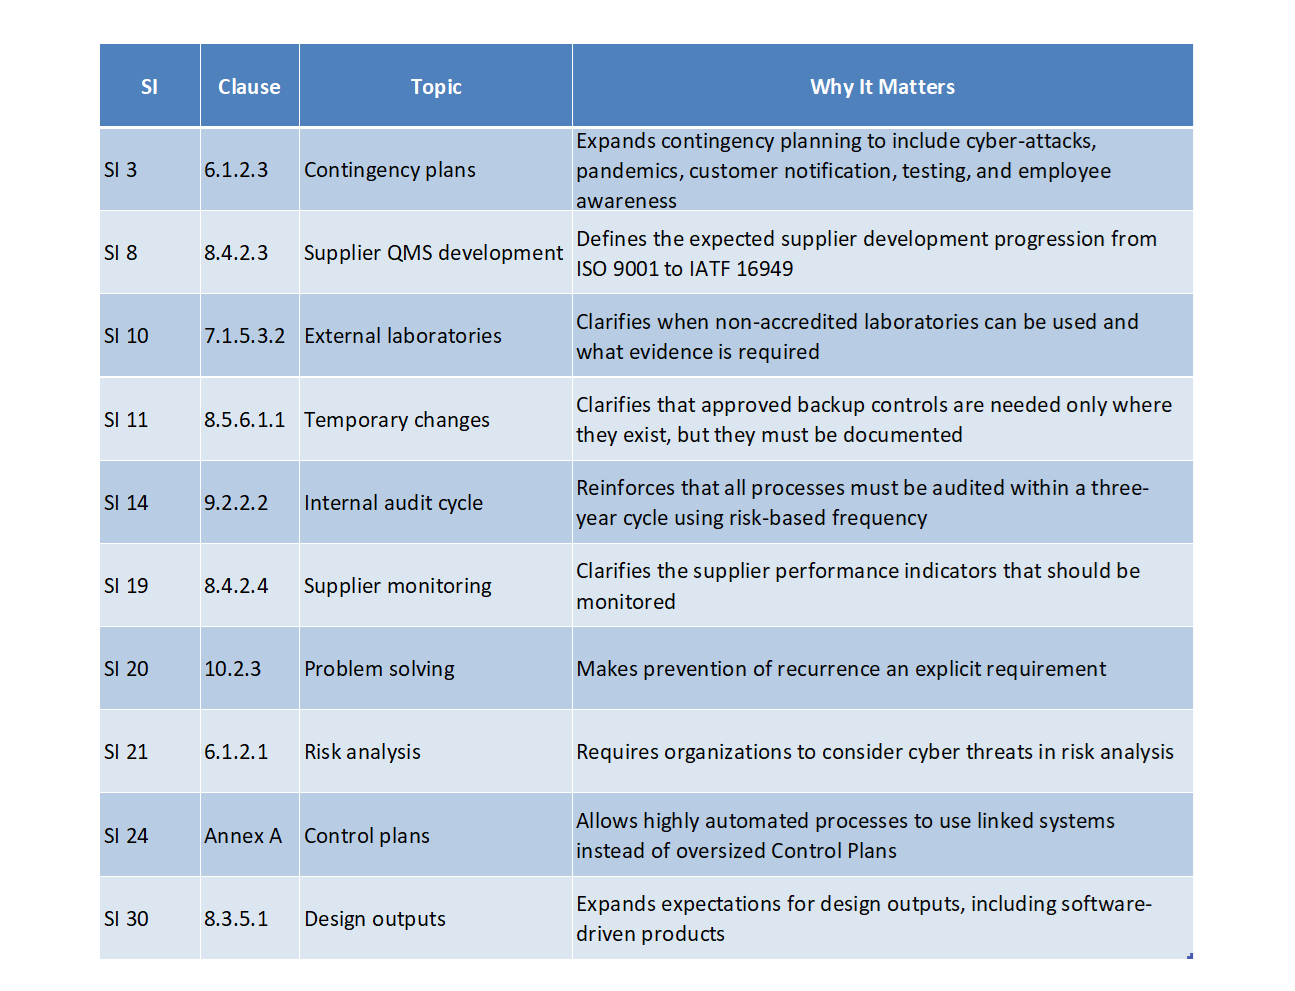
Warum diese SIs wichtiger sind als andere
Diese SIs sollten priorisiert werden, weil sie mehrere Abteilungen gleichzeitig betreffen, darunter:
- Qualität
- Fertigung
- Lieferantenqualität
- Engineering
- Instandhaltung
- IT
- Einkauf
- Internes Audit
- Programmmanagement
Zum Beispiel:
- SI 3 betrifft die Teams aus Qualität, IT, Instandhaltung, HR, Produktion und Lieferkette
- SI 8 betrifft Teams aus Lieferantenqualität, Einkauf, Beschaffung und Lieferantenentwicklung
- SI 20 betrifft Qualität, Fertigung, Kundenbeschwerden, Gewährleistung und Entwicklung
- SI 30 betrifft Entwicklung, Softwareteams, Programmmanagement, Erprobung und Serviceteams
Häufige Auditlücken im Zusammenhang mit diesen SIs
Viele Organisationen weisen in diesen Bereichen weiterhin wiederkehrende Lücken auf:
- Notfallpläne berücksichtigen keine Cyberangriffe
- Lieferantenentwicklungspläne sind nicht risikobasiert
- Nicht akkreditierte Labore werden ohne dokumentierte Begründung eingesetzt
- Vorübergehende Prozessänderungen werden nicht formal genehmigt
- Die Häufigkeit interner Audits ist starr und nicht risikobasiert
- Korrekturmaßnahmen enden bei Eingrenzung und Grundursache
- Produktionslenkungspläne bilden die tatsächlichen automatisierten Lenkungsmaßnahmen nicht ab
- Die Entwicklungsergebnisse für eingebettete Software sind unvollständig
„Viele Organisationen wissen, dass diese Themen wichtig sind. Die Herausforderung besteht darin, dass sie oft auf mehrere Funktionen verteilt sind und deshalb kein einzelner Verantwortlicher das Gesamtbild sieht.“
Aus diesem Grund sind diese 10 SIs häufig der beste Ausgangspunkt für eine interne Bereitschaftsbewertung oder eine Gap-Analyse.
7. Wie können Organisationen ihre Bereitschaft zur Umsetzung der SIs selbst bewerten?
Das Verständnis der Sanctioned Interpretations ist nur der erste Schritt.
Die größere Herausforderung besteht darin festzustellen, ob sie innerhalb der Organisation tatsächlich umgesetzt wurden.
Viele Unternehmen nehmen an, dass sie die Anforderungen erfüllen, weil der betreffende Normabschnitt in einem Verfahren oder einer Checkliste enthalten ist. Die eigentliche Frage lautet jedoch, ob die Erwartung der SI in die tägliche Praxis umgesetzt wurde.
„Das Vorhandensein eines Verfahrens bedeutet nicht immer, dass die Anforderung umgesetzt wurde.“
Eine praktikable Methode zur Beurteilung der Bereitschaft ist ein gezieltes internes Audit auf Grundlage der SIs.
Diese Auditart unterscheidet sich von einem üblichen Audit, das Abschnitt für Abschnitt vorgeht. Statt nur zu prüfen, ob der Abschnitt vorhanden ist, prüft der Auditor gezielt, ob die neueste Sanctioned Interpretation umgesetzt wurde.
Warum eine SI-basierte interne Auditcheckliste hilfreich ist
Viele Organisationen verfügen bereits über interne Auditchecklisten, die auf dem ursprünglichen Wortlaut der IATF 16949 basieren.
Das Problem besteht darin, dass diese Checklisten bei Veröffentlichung einer neuen SI häufig nicht aktualisiert werden.
Als Ergebnis:
- Cybersicherheitsrisiken werden bei Audits von Notfallplänen möglicherweise nicht geprüft
- Die Kompetenz interner Auditoren wird möglicherweise nicht ausreichend detailliert bewertet
- Die Lieferantenentwicklung wird möglicherweise weiterhin ausschließlich anhand des Zertifizierungsstatus bewertet
- Vorübergehende Prozessänderungen werden möglicherweise überprüft, ohne die Ersatzmaßnahmen zur Beherrschung zu prüfen
- Die Problemlösung konzentriert sich möglicherweise nur auf Sofortmaßnahmen und Korrekturmaßnahmen
- Produktionslenkungspläne werden möglicherweise überprüft, ohne MES oder automatisierte Steuerungen zu prüfen
„Wenn die Checkliste veraltet ist, ist auch das Audit veraltet.“
Beispiel einer SI-Auditcheckliste
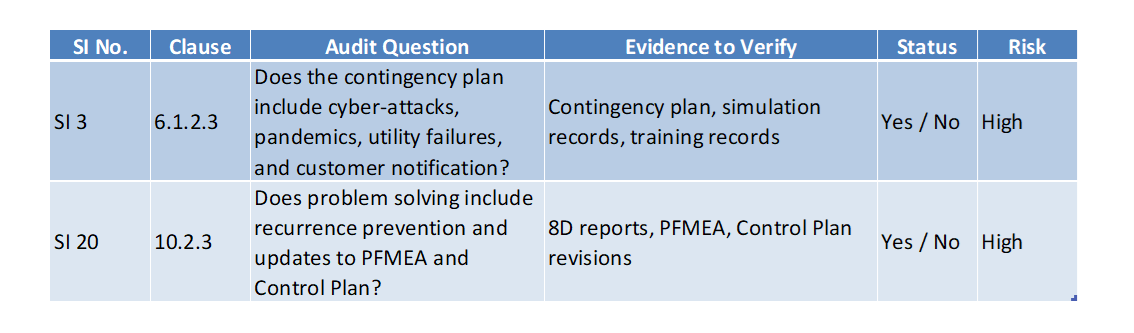
Was wird die vollständige Checkliste enthalten?
Die vollständige SI-Selbstbewertungscheckliste wird alle auditierbaren SIs abdecken und Themen wie die folgenden enthalten:
- Notfallpläne
- Cybersecurity
- Lieferantenentwicklung
- Lieferantenüberwachung
- Kompetenz interner Auditoren
- Externe Labore
- Vorübergehende Änderungen
- Sonderfreigaben und Nacharbeit
- Produktionslenkungspläne
- Problemlösung
- Entwicklungsergebnisse
- Eingebettete Software
- Definitionen von Automobilprodukten
Die vollständige Checkliste wird außerdem Folgendes enthalten:
- Auditfragen
- Erwartete Nachweise
- Risikopriorisierung
- Lücken ermitteln
- Maßnahmenverfolgung
- Verantwortlicher Funktionsbereich
- Zieltermin
„Viele Organisationen kennen den Normabschnitt. Weitaus weniger wissen, wie die dahinterstehende Sanctioned Interpretation zu auditieren ist.“
Verfügbarkeit der vollständigen Checkliste
Die vollständige SI-Selbstbewertungscheckliste mit allen auditierbaren SIs wird ausschließlich mit Kontakten ersten Grades geteilt.
Damit sollen Organisationen vor ihrem nächsten internen Audit, Kundenaudit, Überwachungs- oder Rezertifizierungsaudit eine praxisnahe Bereitschaftsbewertung durchführen können.
„Manchmal lässt sich die Auditbereitschaft am einfachsten verbessern, indem man bessere Auditfragen stellt.“
Fazit
Sanctioned Interpretations sind längst keine nebensächlichen Klarstellungen im Hintergrund der IATF 16949 mehr. Sie prägen aktiv, wie Organisationen auditiert werden und wie Zertifizierungsstellen die Erwartungen an die Konformität auslegen.
Auch der Trend ist eindeutig. Frühe SIs konzentrierten sich vor allem auf die Klarstellung des Normwortlauts. Neuere SIs richten sich wesentlich stärker auf betriebliche Risiken, Cybersicherheit, Lieferantenresilienz, softwaregesteuerte Produkte, Betriebskontinuität und Auditwirksamkeit.
„Das künftige Auditrisiko besteht nicht mehr nur darin, einen Abschnitt nicht zu erfüllen. Es besteht darin, dessen neueste Auslegung nicht zu erfüllen.“
Organisationen, die sich weiterhin ausschließlich auf den ursprünglichen Wortlaut der Norm verlassen, können allmählich hinter den aktuellen Auditerwartungen zurückbleiben. Organisationen hingegen, die SIs aktiv prüfen, ihre internen Auditchecklisten aktualisieren, ihre Verfahren überarbeiten und das funktionsübergreifende Bewusstsein stärken, sind deutlich besser vorbereitet auf:
- Interne Audits
- Kundenaudits
- Überwachungsaudits
- Rezertifizierungsaudits
- Lieferantenaudits
In vielen Fällen liegt der Unterschied zwischen einem guten Auditergebnis und einer schwerwiegenden Nichtkonformität nicht im Normabschnitt selbst. Entscheidend ist, ob die Organisation die aktuelle Sanctioned Interpretation verstanden und umgesetzt hat.
„Organisationen, die SIs als Frühwarnsignale behandeln, werden künftigen Auditfeststellungen meist einen Schritt voraus sein.“
Welche Sanctioned Interpretation hat in Ihrer Organisation die größte Herausforderung verursacht?