
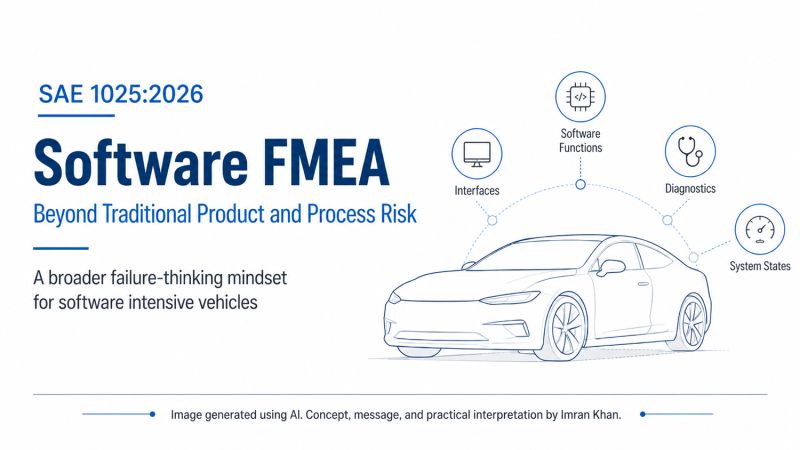
Анализ видов и последствий отказов программного обеспечения (Software FMEA) — это не просто анализ видов и последствий отказов (DFMEA) с использованием терминов, относящихся к программному обеспечению.
Именно поэтому стандарт SAE 1025-2026 заслуживает внимания.
Большинство автомобильных команд понимают FMEA через знакомый им мир:
▪ Риск проектирования продукта
▪ Риск производственного процесса
▪ Анализ причинно-следственных связей
▪ Меры профилактики и выявления
▪ Улучшение на основе приоритетов действий
В AIAG VDA FMEA создана строгая дисциплина в этой области.
Но программное обеспечение не всегда выходит из строя, как его детали.
Программное обеспечение может дать сбой по следующим причинам:
▪ Неверная логика
▪ Отсутствующее состояние
▪ Неудачное время
▪ Некорректный переход состояния
▪ Несоответствие интерфейса
▪ Проблема обработки данных
▪ Диагностический пробел
▪ Неисправность не обнаружена
▪ Обнаружена неисправность, но она не обработана должным образом
В случае автомобилей с интенсивным использованием программного обеспечения вопрос заключается не только в следующем:
«Что может пойти не так?»
Более уместный вопрос:
«Что программное обеспечение может сделать неправильно, не сделать, сделать слишком поздно, сделать слишком рано или сделать в неправильном состоянии?»
Это совершенно другой образ мышления.
В общедоступную область применения стандарта SAE 1025 прямо включены FMEA с анализом критичности, FMEA проектирования, FMEA ремонтопригодности, FMEA программного обеспечения и FMEA технологических процессов.
Это не делает его заменой AIAG VDA FMEA.
Но это напоминает нам о необходимости расширения подхода к анализу видов и последствий отказов (FMEA) по мере того, как транспортные средства все больше становятся программно-определяемыми.
Для программ SDV, EV, ADAS и подключенных транспортных средств анализ FMEA программного обеспечения должен быть связан со следующими компонентами:
▪ Требования
▪ Архитектура
▪ Интерфейсы
▪ Состояния и режимы
▪ Диагностика
▪ Механизмы безопасности
▪ Предположения в области кибербезопасности
▪ Доказательства проверки и подтверждения
▪ Стратегия полевого мониторинга и обновления программного обеспечения
Моя точка зрения проста.
Метод AIAG VDA FMEA по-прежнему имеет большое значение для планирования качества в автомобильной промышленности.
Однако для программно-ориентированных продуктов необходимо более глубокое понимание причин неудач, основанное на анализе поведения.
Будущее FMEA будет заключаться не только в улучшении шаблонов.
Речь пойдёт о более глубоком понимании причин неудач.
Готовы ли наши команды по анализу отказов и их последствий (FMEA) к программно-определяемым режимам отказов?
#FMEA #SoftwareFMEA #SAE1025 #AIAGVDAFMEA #SDV #AutomotiveQuality #FunctionalSafety