
Во многих программах ISO 26262 команды с уверенностью заявляют:
«Мы подтвердили эффективность AEBS».
Однако при анализе доказательств часто представляется обширное тестирование, а не обязательно подтверждение функциональной безопасности. Верификация и валидация — не синонимы. Они отвечают на разные инженерные вопросы и требуют разных доказательств. Смешивание этих понятий не только создает терминологические проблемы, но и ослабляет аргументацию в пользу безопасности, связывающую анализ опасностей с безопасным поведением транспортного средства. Давайте проясним это, используя AEBS в качестве справочного материала.
1. Определения в контексте ISO 26262
1.1 Проверка
Верификация — это подтверждение выполнения указанных требований. Она отвечает на вопрос:
Правильно ли мы строим систему?
Проверка гарантирует, что:
- Требования безопасности сформулированы корректно.
- Требования распределены правильно.
- Элементы дизайна реализуют эти требования.
- Реализация работает в соответствии с заданными параметрами.
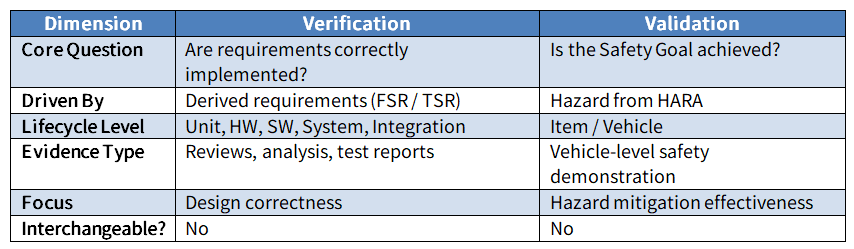
Проверка осуществляется в соответствии с требованиями и происходит на определенном этапе. на системном, аппаратном, программном уровнях и уровне интеграции.Это подтверждает соответствие конструкции установленным требованиям.
1.2 Валидация
Валидация — это подтверждение того, что цели безопасности достигаются в предполагаемом операционном контексте. Она отвечает на вопрос:
Создаём ли мы правильную систему для смягчения выявленной опасности?
Проверка гарантирует, что:
- Выявленные в рамках HARA опасности эффективно нейтрализуются.
- Цели безопасности достигаются на уровне отдельных изделий.
- В реальных условиях эксплуатации транспортное средство сохраняет свою безопасность.
Проверка осуществляется с учетом потенциальных рисков и происходит преимущественно на определенных этапах. уровень элемента (транспортного средства)Это предоставляет доказательства эффективности с точки зрения безопасности.
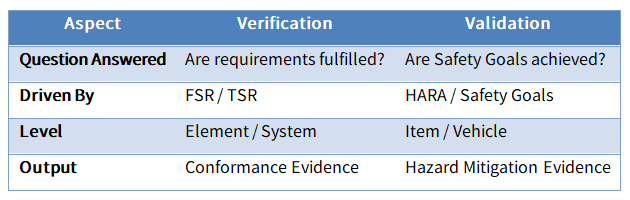
1.3 Контраст определений
2. Место, которое они занимают в жизненном цикле ISO 26262
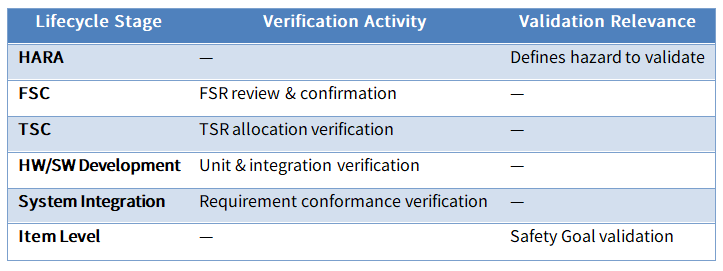
Упрощенная схема функциональной безопасности выглядит следующим образом:
- Определение элемента
- ХАРА
- Цели безопасности
- Концепция функциональной безопасности
- Концепция технической безопасности
- Разработка систем, аппаратного и программного обеспечения.
- Интеграция и тестирование
- Проверка безопасности
Мероприятия по верификации включены в этапы с 4 по 7. Валидация проводится на этапе 8 и подтверждает, что цели безопасности, выведенные из анализа опасностей и рисков (HARA), достигаются на уровне транспортного средства. Верификация проходит по всей цепочке разработки. Валидация замыкает цикл обратно к источнику опасности.
3. Эталонный пример AEBS
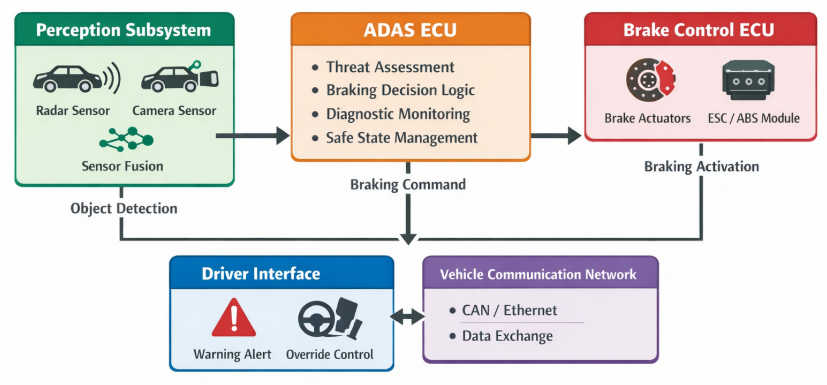
Опасность: Непреднамеренное резкое торможение на высокой скорости.
Цель обеспечения безопасности: Предотвратить непреднамеренное автономное торможение.
Исходя из этой цели безопасности, выводятся и распределяются между элементами системы требования функциональной безопасности и требования технической безопасности. Теперь становится очевидной разница между верификацией и валидацией.
4. Как выглядит верификация в AEBS
Проверка подтверждает корректность реализации производных требований. Типичные мероприятия по проверке включают в себя:
- Подтверждение правильности расчета FSR на основе Цели безопасности.
- Подтверждение правильного распределения TSR.
- Анализ логики запуска программного обеспечения для торможения
- Проверка диагностического мониторинга датчиков.
- Подтверждение безопасного состояния при обнаружении неисправности.
- Проверка соответствия требованиям FTTI
- Проверка корректности декомпозиции ASIL
Типичные доказательства включают в себя:
- Матрицы прослеживаемости требований
- обзоры дизайна
- Статический анализ
- модульное тестирование
- Интеграционное тестирование
- Тестирование методом внедрения ошибок
- Оценка SPFM и PMHF
Проверка подтверждает, что конструкция системы безопасности реализована в соответствии с требованиями. Она еще не доказывает, что транспортное средство безопасно в реальных условиях эксплуатации.
5. Как выглядит валидация в AEBS
Проверка подтверждает достижение цели безопасности на уровне отдельных элементов. В примере с системой AEBS проверка демонстрирует следующее:
- В реальных условиях вождения непроизвольное торможение не происходит.
- При возникновении неисправностей система переходит в безопасное состояние.
- Функции управления драйвером работают корректно.
- Выявленная в рамках HARA опасность эффективно устраняется.
Типичные доказательства включают в себя:
- Проверка на уровне транспортного средства
- Комплексные кампании по устранению неисправностей
- Испытания на полигоне
- Подтверждение безопасности на системном уровне
Проверка замыкает цикл между:
Опасность → Цель безопасности → Безопасное поведение транспортного средства.
6. Прямое сравнение
7. Распространенные мифы
Миф 1: Подтверждение правильности решения происходит только в конце. Реальность: Стратегию валидации необходимо планировать, начиная с этапа разработки концепции безопасности.
Миф 2: Если все проверено, то подтверждение происходит автоматически. Реальность: Даже идеально реализованный проект может оказаться неспособным предотвратить реальную опасность.
Миф 3: Системное тестирование равнозначно валидации. Реальность: если тестирование лишь подтверждает соответствие требованиям, оно остается лишь проверкой.
8. Инженерные выводы
- Проверка гарантирует правильность реализации проекта AEBS.
- Проверка гарантирует, что в реальных условиях автомобиль не будет непреднамеренно тормозить.
- Верификация предоставляет доказательства соответствия проекту. Валидация предоставляет доказательства мер по снижению рисков.
- Оба документа являются обязательными в соответствии со стандартом ISO 26262. Ни один из них не заменяет другой.
- Это различие не является семантическим. Оно носит структурный характер и имеет решающее значение для обоснования безопасности.