
Cybersecurity wird häufig erst nach einem Angriff thematisiert.
In der Fahrzeugentwicklung beginnt die eigentliche Arbeit jedoch lange davor.
Jede Anforderung, Architekturentscheidung, Schnittstelle, Softwareaktualisierung und Interaktion mit Lieferanten prägt das Maß an Vertrauen, das ein Fahrzeug über seine gesamte Lebensdauer bieten kann.
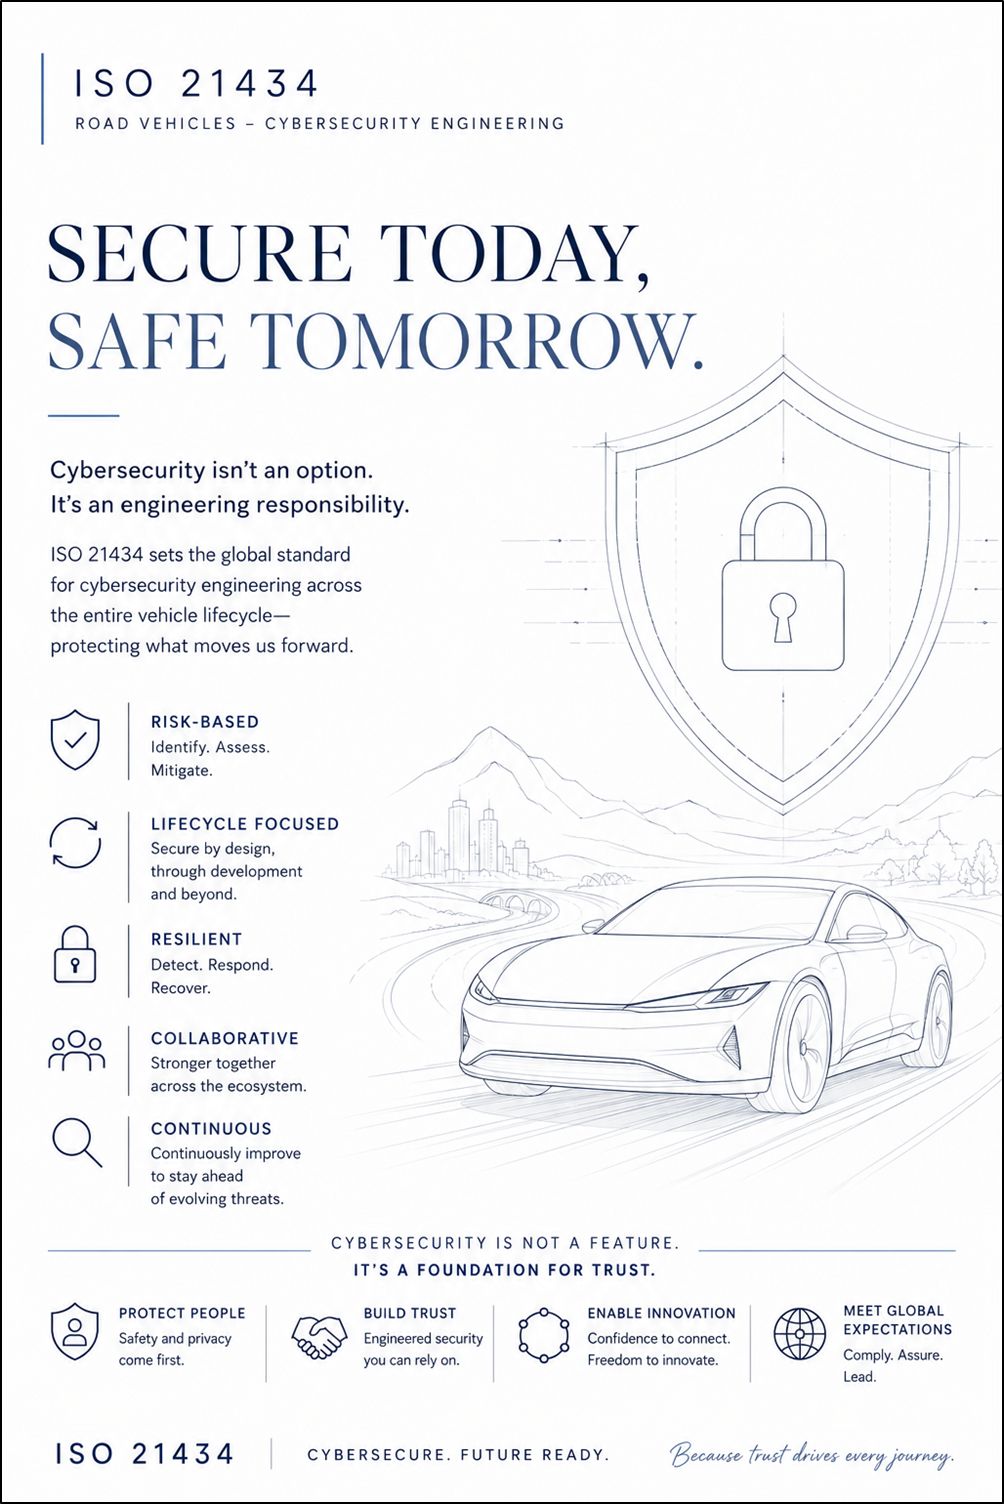
Das ist die Philosophie hinter ISO/SAE 21434.
Es geht nicht darum, Sicherheit erst am Ende hinzuzufügen.
Es geht darum, Cybersicherheit von Anfang an technisch zu berücksichtigen.
Denn bei einem vernetzten Fahrzeug ist Cybersecurity nicht einfach eine weitere Funktion.
Sie ist die Grundlage dafür, dass allen anderen Funktionen vertraut werden kann.
#ISO21434 #AutomotiveCybersecurity #Cybersecurity #RoadVehicles #ConnectedVehicles #SoftwareDefinedVehicle #SDV #AutomotiveEngineering #SystemsEngineering #EngineeringExcellence #TrustByDesign